Questão 1 (2º dia) da 2ª fase da FUVEST 2013
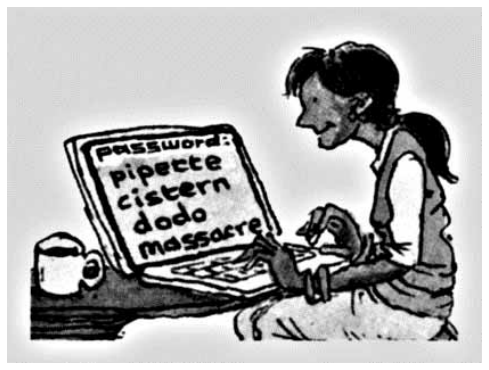
Two decades ago only spies and systems administrators had to worry about passwords. But today you have to enter one even to do humdrum things like turning on your computer, downloading an album or buying a book online. No wonder many people use a single, simple password for everything.
Analysis of password databases, often stolen from websites (something that happens with disturbing frequency), shows that the most common choices include “password”, “123456” and “abc123”. But using these, or any word that appears in a dictionary, is insecure.
Even changing some letters to numbers ( “e” to “3”, “i” to “1” and so forth) does little to reduce the vulnerability of such passwords to an automated “dictionary attack”, because these substitutions are so common. The fundamental problem is that secure passwords tend to be hard to remember, and memorable passwords tend to be insecure.
The Economist. March 24th 2012. Adaptado.
Com base no texto, responda em português:
a) Por que a criação de senhas por usuários da internet pode lhes trazer problemas?
b) A troca de algumas letras por números, nas senhas, é uma boa medida? Justifique sua resposta.
Reportar erro na questão
Resolução comentada
a) O texto mostra que hoje é preciso digitar senhas até para tarefas banais, como ligar o computador, baixar um álbum ou comprar um livro. Por isso muitas pessoas usam uma única senha simples para tudo. O problema é que as senhas mais comuns ("password", "123456", "abc123") e qualquer palavra do dicionário são inseguras, e bancos de dados de senhas são roubados de sites com frequência alarmante. Além disso, há um dilema: senhas seguras costumam ser difíceis de lembrar, e as fáceis de lembrar costumam ser inseguras. Assim, o usuário fica exposto a invasões e roubo de dados, ou então esquece a senha. A criação de senhas traz problemas porque o usuário tende a escolher senhas simples e iguais para tudo, que são inseguras, e as seguras são difíceis de memorizar.
b) Não. O texto diz que trocar letras por números ("e" por "3", "i" por "1" etc.) reduz muito pouco a vulnerabilidade da senha a um "dictionary attack", o ataque automatizado que testa palavras de dicionário. Isso acontece porque essas substituições são tão comuns que os programas de ataque já as consideram. Não é uma boa medida, pois quase não diminui a vulnerabilidade a ataques automáticos de dicionário, já que essas trocas são muito comuns e previsíveis.
Assuntos: interpretação de texto em inglês, segurança de senhas.
Reportar erro na resolução
Ver como caiu na prova