Questão 101 do ENEM PPL 2014
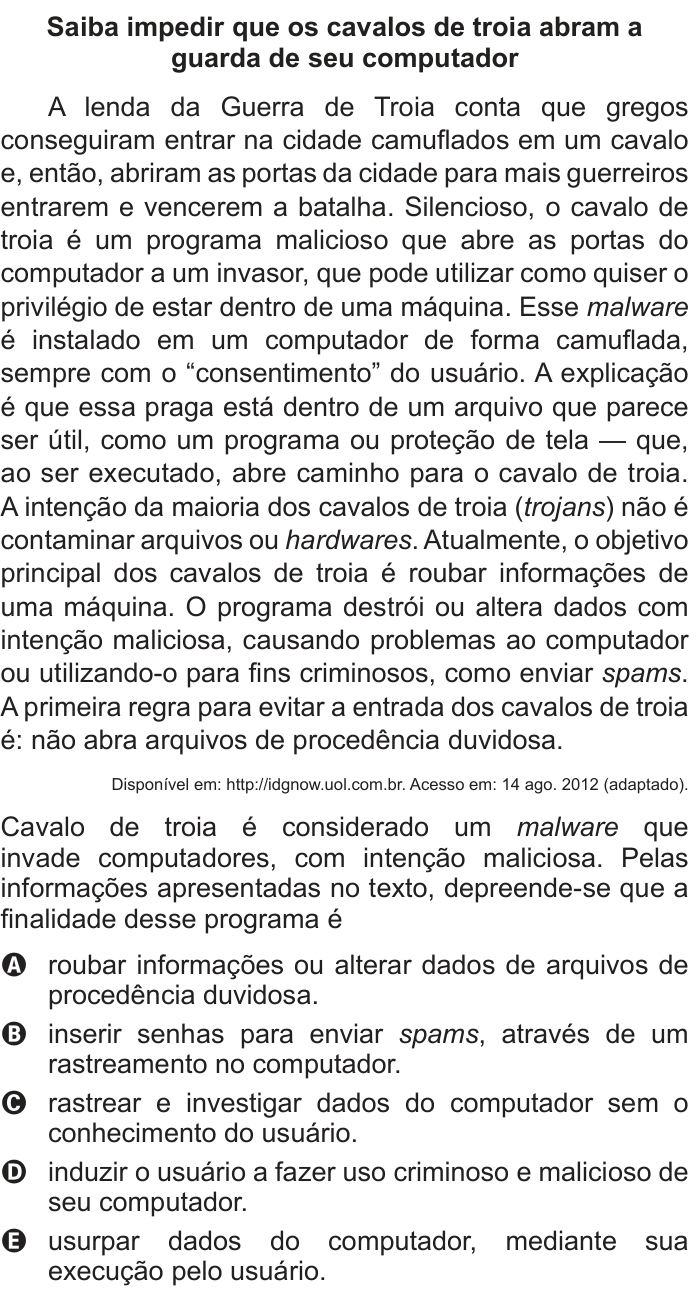
Saiba impedir que os cavalos de troia abram a guarda de seu computador
A lenda da Guerra de Troia conta que gregos conseguiram entrar na cidade camuflados em um cavalo e, então, abriram as portas da cidade para mais guerreiros entrarem e vencerem a batalha. Silencioso, o cavalo de troia é um programa malicioso que abre as portas do computador a um invasor, que pode utilizar como quiser o privilégio de estar dentro de uma máquina. Esse malware é instalado em um computador de forma camuflada, sempre com o “consentimento” do usuário. A explicação é que essa praga está dentro de um arquivo que parece ser útil, como um programa ou proteção de tela — que, ao ser executado, abre caminho para o cavalo de troia. A intenção da maioria dos cavalos de troia (trojans) não é contaminar arquivos ou hardwares. Atualmente, o objetivo principal dos cavalos de troia é roubar informações de uma máquina. O programa destrói ou altera dados com intenção maliciosa, causando problemas ao computador ou utilizando-o para fins criminosos, como enviar spams. A primeira regra para evitar a entrada dos cavalos de troia é: não abra arquivos de procedência duvidosa.
Disponível em: http://idgnow.uol.com.br. Acesso em: 14 ago. 2012 (adaptado).
Cavalo de troia é considerado um malware que invade computadores, com intenção maliciosa. Pelas informações apresentadas no texto, depreende-se que a finalidade desse programa é
- Aroubar informações ou alterar dados de arquivos de procedência duvidosa.
- Binserir senhas para enviar spams, através de um rastreamento no computador.
- Crastrear e investigar dados do computador sem o conhecimento do usuário.
- Dinduzir o usuário a fazer uso criminoso e malicioso de seu computador.
- Eusurpar dados do computador, mediante sua execução pelo usuário.
Reportar erro na questão
Resolução comentada
O texto compara o cavalo de troia à lenda grega: o programa entra camuflado, dentro de um arquivo que parece útil (programa, proteção de tela), e só age porque o usuário o executa, com seu "consentimento". Depois de executado, abre as portas do computador a um invasor.
O texto também diz que hoje o objetivo principal desses programas é roubar informações da máquina, podendo ainda alterar ou destruir dados e usar o computador para fins criminosos.
Os dois elementos centrais são, portanto:
- a ação depende da execução do arquivo pelo usuário;
- a finalidade é roubar (usurpar) dados do computador.
A alternativa E reúne os dois. "Usurpar" equivale a roubar, e "mediante sua execução pelo usuário" retoma o trecho em que o arquivo, "ao ser executado, abre caminho para o cavalo de troia".
As demais alternativas distorcem o texto. A procedência duvidosa é a origem do arquivo que traz o vírus, não o alvo dos dados. Os spams são um possível uso do computador infectado, não a finalidade principal. E o usuário não é induzido ao crime: ele é enganado e o computador é usado por terceiros.
Alternativa E.
Por que as outras alternativas estão erradas
- AConfunde a origem do arquivo com o alvo: o que é de procedência duvidosa é o arquivo que traz o programa, não os dados roubados.
- BO texto não fala em inserir senhas, e o envio de spams é apenas um uso possível, não a finalidade principal.
- CDiz que o programa rastreia e investiga dados, coisa que o texto não afirma, e omite que ele só entra com a execução do arquivo pelo usuário.
- DO usuário é enganado e não induzido ao uso criminoso; quem usa a máquina para crimes é o invasor.
Assuntos: interpretação de texto, tecnologia da informação.
Reportar erro na resolução
Ver como caiu na prova